
La naviera asegura que el incidente está aislado y que no afecta sus operaciones; los atacantes aseguran haber sustraído 100 GB de información, cifra que la empresa no ha confirmado.
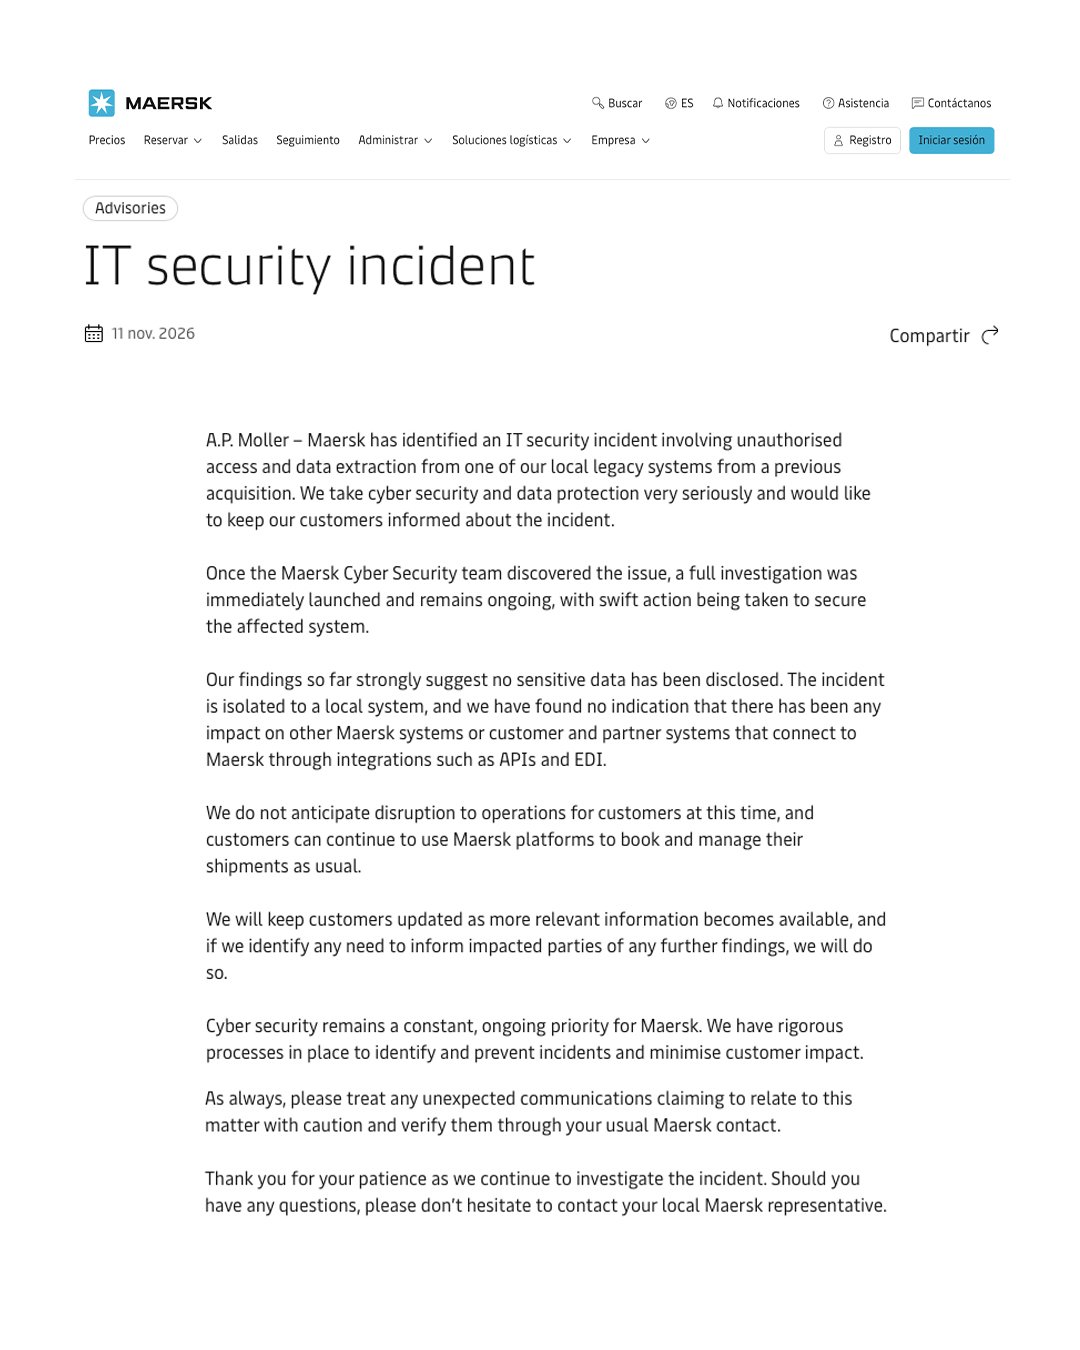
La naviera danesa A.P. Moller-Maersk informó el 11 de noviembre que identificó un incidente de seguridad informática. Se trató de un acceso no autorizado y extracción de datos desde un antiguo sistema local, incorporado a la compañía tras la adquisición de otra empresa.
El grupo WhiteArmor se atribuyó el ataque, afirma haber robado 100 GB de datos y exige un rescate de 5 millones de dólares. En su mensaje de extorsión, los atacantes dan 30 días para pagar en bitcoin. También aseguran tener información sobre destinatarios de entregas, acuses de recibo firmados, registros de inventario, órdenes de compra y avisos de embarque.
Maersk no ha respaldado esas afirmaciones. La empresa no ha confirmado ni las categorías de información que mencionan los atacantes ni el volumen que dicen haber robado. Tampoco ha precisado qué datos fueron extraídos ni cuántos.
Según su comunicado, el equipo de ciberseguridad de Maersk inició de inmediato una investigación, que sigue en curso, y tomó medidas para asegurar el sistema afectado. La naviera indica que sus hallazgos preliminares sugieren con fuerza que no se divulgó información sensible. El incidente, afirma, está aislado en un sistema local, y no encontró señales de afectación a otros sistemas de Maersk ni a los de clientes y socios conectados mediante integraciones como API y EDI.
La compañía no anticipa interrupciones para sus clientes, que pueden seguir reservando y gestionando embarques en sus plataformas. Maersk prometió mantener informados a los clientes y avisar a los afectados si identifica la necesidad de hacerlo. También pidió tratar con cautela cualquier comunicación inesperada relacionada con el caso y verificarla con su contacto habitual en la empresa.
¿Qué sistema fue?
Maersk no ha identificado la adquisición de la que proviene el sistema. Medios especializados señalan que el vínculo con LF Logistics es una inferencia basada en lo que dijo el grupo atacante y en la redacción de Maersk, aunque es el único candidato que se ha planteado. LF Logistics es la operadora de Hong Kong que Maersk compró en agosto de 2022 por 3,600 millones de dólares. WhiteArmor mencionó una plataforma de OCF/LF Logistics en sus acusaciones, pero Maersk no ha confirmado que ese sea el sistema involucrado.
El caso recuerda al ataque NotPetya de junio de 2017, cuyas pérdidas se estimaron en unos 300 millones de dólares. A diferencia de entonces, la empresa sostiene que esta intrusión está contenida y no ha afectado sus operaciones esenciales.
